
前言
最近在和几个做开发的朋友聊天,发现大家对“梯子”这个基础设施的认知两极分化很严重。
A 君是典型的“实用主义者”,手里握着三个月付 5 块钱的机场,挂了一个切另一个,主打一个“能用就行”。B 君则是“重度依赖者”,非 Tag 这种一线专线机场不用,每个月在网络上的开销比话费还贵。那对我来说,我肯定是重度依赖者(笑
这其中争论的焦点无非是:都是翻墙,为什么价格差了 20 倍?
作为一个新入门的SRE,并且是曾经开过机场的人,知道这背后其实是可用性与成本控制的博弈问题,今天我就试着抛开“良心”这种主观词汇,用 SRE 的视角来聊聊机场的选择。
架构与链路:公网拥堵 vs 内网专线
那我就要问了,买机场买的是什么?买的不就是一个能看 YouTube、刷推特的工具吗?
如果你只是为了娱乐,那确实是这样。但对于大多数 IT 从业者来说,带宽其实是最廉价的指标,稳定性才是最昂贵的。
一元机场的架构:又不是不能用
廉价机场(比如月付 1 元、5 元这种)通常采用的是公网中转甚至直连架构。
也就是说,从网络拓扑上看,你的流量是这样的:
你的电脑 -> 运营商公网 -> 中转机(通常是移动/联通) -> 公网骨干网 -> 落地机 -> 目标网站
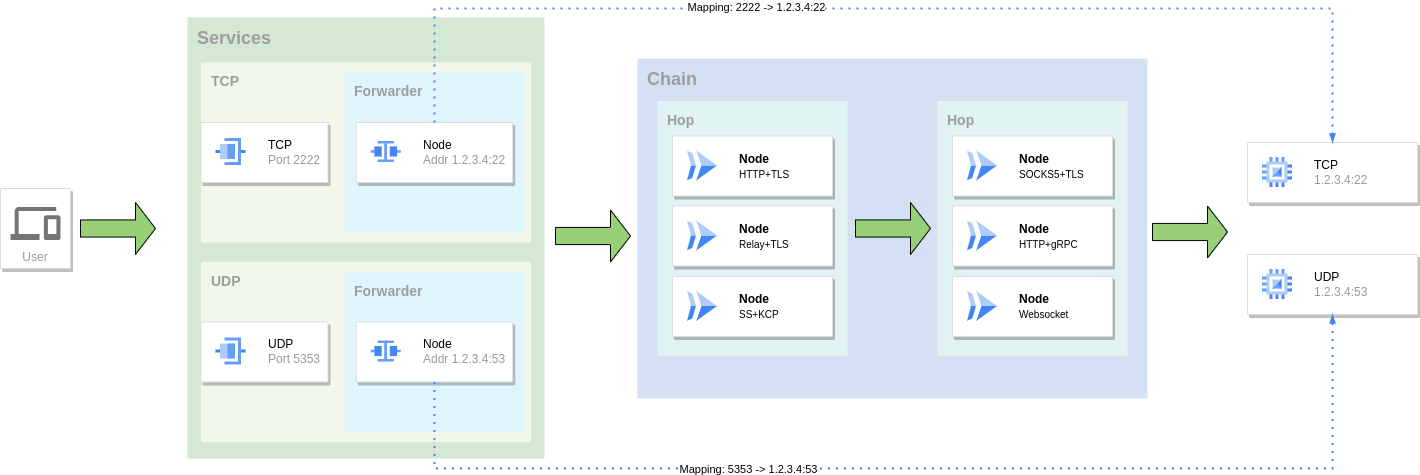
什么是中转机?
中转机 (Relay Server) 在技术架构上是一台部署在国内优质网络节点(如广州移动、上海联通 BGP 机房)的 流量转发服务器。与很多人误解的不同,中转机本身并不运行代理协议(如 Shadowsocks、V2Ray),它只负责「搬运」加密后的数据包。
实现转发的常用工具包括:
- Gost:支持多种传输协议的隧道工具,是目前中转机最主流的选择
- Realm:Rust 编写的高性能端口转发工具,以低资源占用著称
- iptables/nftables:Linux 内核级的端口转发,性能最高但功能简单
- socat / rinetd:轻量级的 TCP 转发工具
从网络层面看,中转机主要解决两个问题:
- 优化国内段路由:通过选择与中国电信、联通、移动直连且延迟低的机房,减少数据包在出境前经过的跳数(Hops)和运营商间结算点(Peering Point),从而降低延迟和丢包。
- 规避 GFW 的 QoS 干扰:GFW 会对长期大流量或特征明显的境外连接进行限速或干扰。中转机将「用户‑落地机」的长连接拆分为「用户‑中转机」和「中转机‑落地机」两段,使得 GFW 更难追踪完整链路。
因此,中转机本质上是一个 「透明隧道」+「路由优化器」 的组合——它不解密你的流量,只负责把数据包以更优的路径送到境外落地机。真正的代理协议解密发生在落地机上。
对于更加神人的机场主,你的流量甚至不经过中转,直接从你的电脑点对点连接到落地机
可以说像一元机场这种架构,中间的每一跳都在公网上,中间的丢包和抖动就难说了,应该没人想在git push的时候疯狂失败吧
Tag 类机场的架构:高可用的安全
而像 Tag 这种高价机场,核心卖点通常是 IPLC/IEPL 专线。
什么是 IPLC/IEPL?
简单点说就是一条不用过安检的 VIP 绿色通道。
流量直接走运营商内部骨干网出国,物理隔离。就像你家拉了一根网线直通洛杉矶,既没有 GFW 查岗,也不用跟别人在公网上挤独木桥。
在专线加持后,拓扑变成了这样:
你的电脑 -> 中转机(带BGP) -> 专线接入点 ===(物理隔离光纤)=== 专线出口 -> BGP 出口 -> 目标网站
什么是 BGP?
BGP (Border Gateway Protocol) 即边界网关协议。如果把互联网比作交通网,BGP 就是智能导航系统。它能根据拥堵情况和线路质量,自动在多条线路(如电信、联通、移动、NTT等)中切换,选择最快的那一条,保证你的网络连接不会因为某一家运营商炸了而断连。
细节对比:一元机场 vs Tag 类机场
聊完了架构,再来深入到具体的细节,讲下这两类机场在细节上的差异
1. IP 质量与信誉度 (IP Reputation)
这可能是最容易被忽视,但最影响体验的一点。
你有没有遇到过这种情况:注册谷歌的时候非要你验证手机号,登录各类网站时需要频繁点验证码
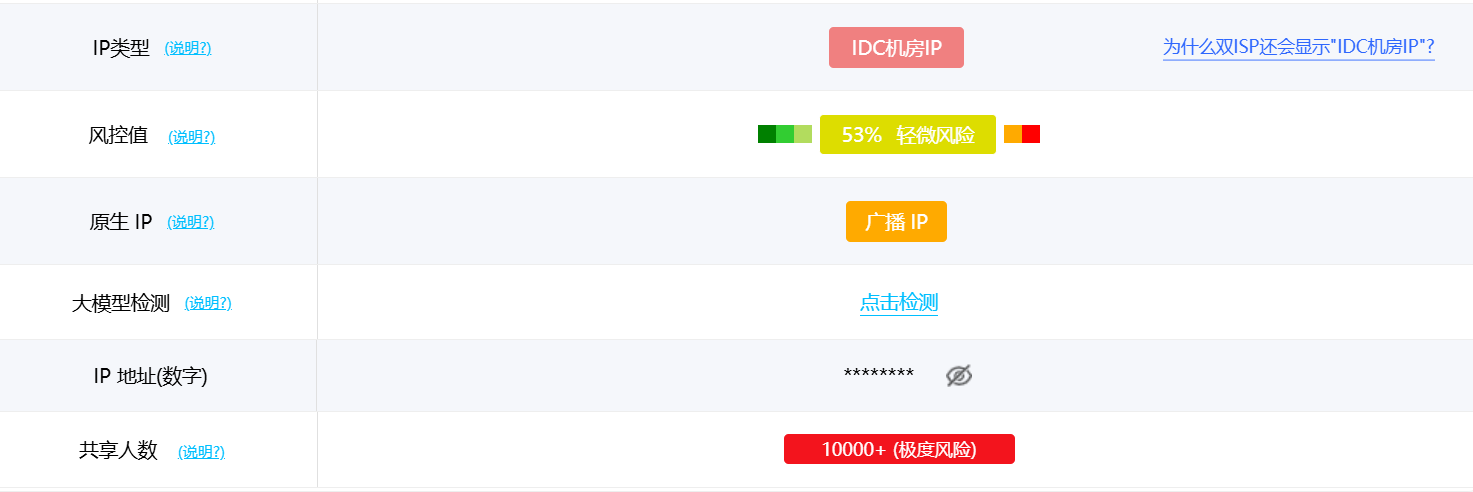
这通常是因为你使用的 IP 是 脏 IP (Abused IP)。
- 一元机场的“万人骑”: 为了省钱,廉价机场通常使用便宜的数据中心 IP(如 DigitalOcean, Vultr 还有各种不知名商家),并且由于用户众多,这些 IP 被可能成千上万个用户使用,Google 和 Cloudflare 的风控系统会把这些 IP 拉入黑名单。这种堪比黑网吧的网络环境,自然会被连坐。
- 高价机场的“原生感”: 优质机场通常会维护高质量的 IP 池,并且把每个节点上的用户控制在一定量上,甚至提供 原生 IP (Native IP),即注册地和物理地一致,且未被标记为数据中心的 IP,更有些会提供家宽 (Residential IP,即来自家庭宽带的 IP,信誉度最高)。这对于流媒体解锁(Netflix, Disney+)和避免验证码至关重要。
2. 成本模型与超售比 (Overselling Ratio)
这又回到了那个经典的数学题:为什么 1 元能给 1T 流量?
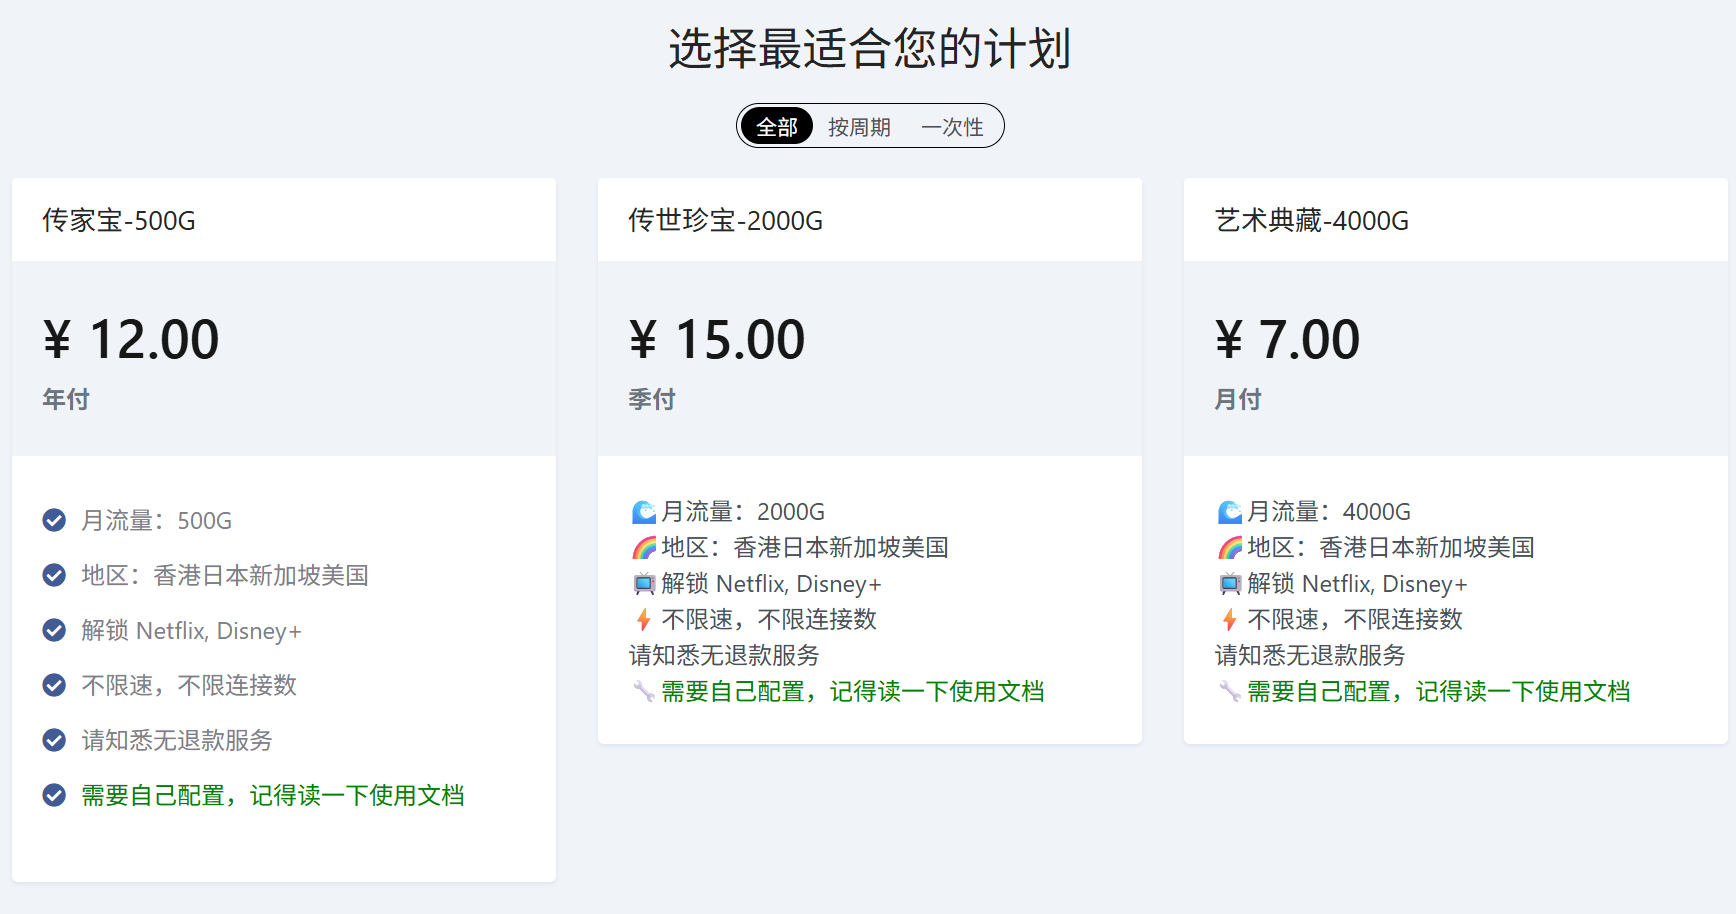
这不符合物理定律啊?带宽是要钱的。
答案在于 超售 (Overselling)。
在云计算领域,超售是常态。云服务商卖给你的 vCPU,底层也是物理核心的时间片共享。关键在于 超售比 (Overselling Ratio) 控制在多少。
- 一元机场的赌局: 赌 1000 个用户里,只有 50 个人在同时用,而且这 50 个人里没有“下载狂魔”。超售比可能高达 100:1 甚至更高。
- 风险: 一旦出现不老实的用户,比如某人开了个脚本 24 小时跑测速,整个节点的带宽瞬间被占满,其他 999 个人的体验直接归零。
- 高价机场的容量规划 (Capacity Planning): 专线带宽非常昂贵(按 Mbps 计费)。为了保证 SLA,它们必须做严格的容量规划,预留足够的 Headroom (冗余空间)。
- 超售比可能控制在 5:1 或 10:1。这意味着即使在晚高峰,你也能跑满你的本地带宽。
3. 机场的"潜规则":假专线与薅羊毛落地
从用户的角度触发,供应链透明度至关重要。但在机场行业,这部分充满了"黑盒"。
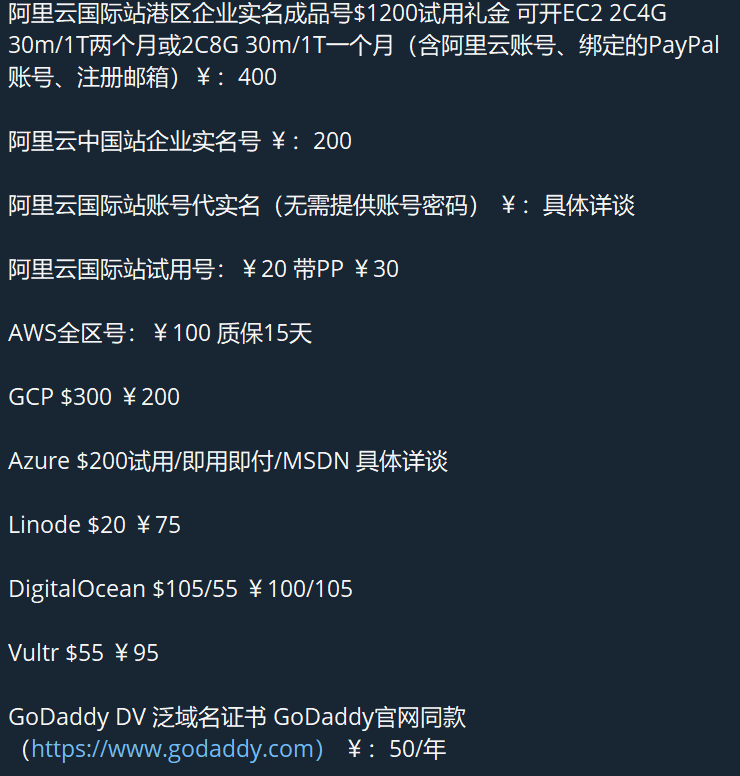
薅羊毛的落地机 (AWS Free Tier Abuse): 为什么有的机场能把价格压到极致?因为他们的落地机成本几乎为零。
- 他们会大量注册 AWS、Azure、Google Cloud 的免费试用账号(薅羊毛),利用那 300 刀的赠送金开机器。
- 这种机器随时会被云厂商封号(Churning)。反映到用户端,就是节点经常"失联",或者 IP 频繁变动。对于需要稳定长连接的IT从业者来说,这种不可预测的基础设施简直是噩梦。
挂羊头卖狗肉的"假专线": 很多廉价机场标榜自己是 IPLC/IEPL 专线,但实际上走的是云厂商的自建隧道。用免费薅的 AGA、Anycast 这种技术,达到专线的八成效果。
什么是 AGA 和 Anycast?
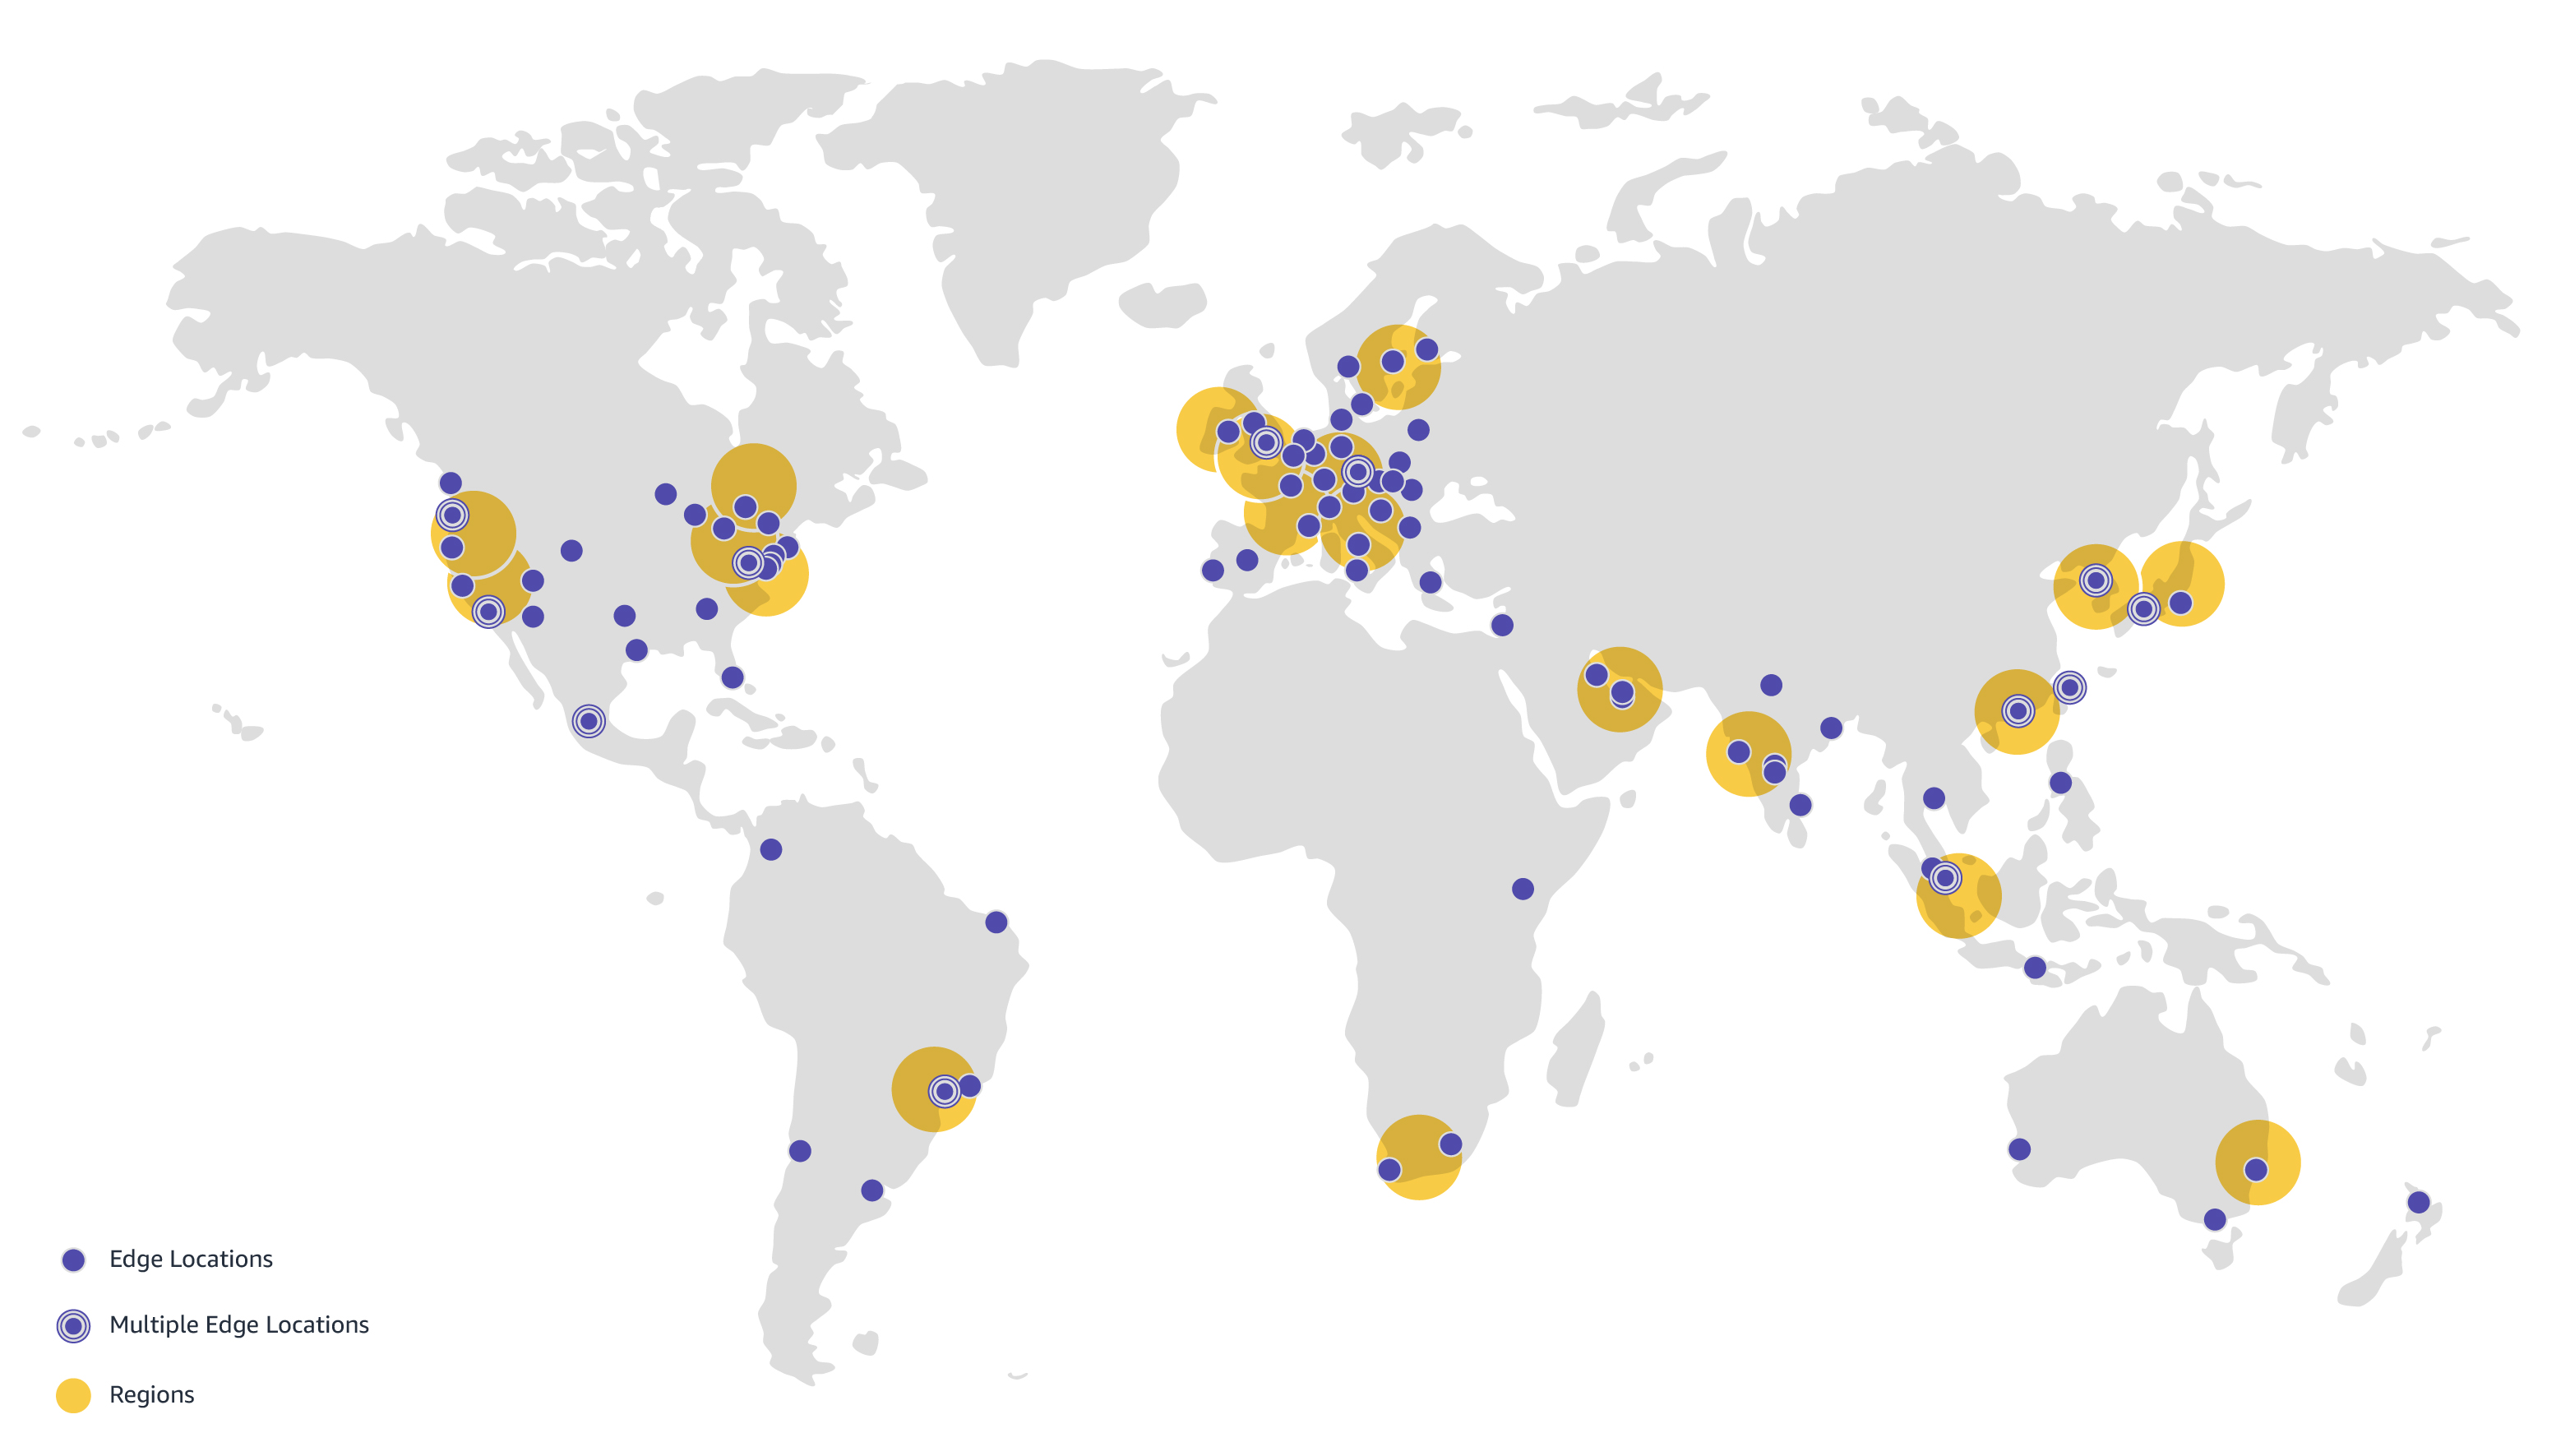
AGA (AWS Global Accelerator) 是 AWS 提供的全球加速服务。它利用 AWS 遍布全球的边缘节点(PoP),让用户流量就近接入 AWS 内网骨干网,然后通过 AWS 私有光纤传输到目标区域。本质上是「蹭 AWS 的内网高速公路」,绕开了公网拥堵。
Anycast 是一种网络寻址技术:同一个 IP 地址被广播到全球多个节点,用户连接时会被 BGP 路由自动导向最近的节点。Cloudflare、Google 等大厂都用这种技术实现全球加速。
这两种技术的共同点是:利用大厂的全球基础设施来优化跨境路由,效果接近专线,但成本远低于真正的 IPLC/IEPL。问题在于——云厂商随时可能封号或调整策略,稳定性无法保证。
4. 风控策略:为什么廉价机场封 22 端口?
很多做运维的朋友可能遇到过这种情况:买了个便宜机场,想连一下国外的 VPS 维护服务,结果死活连不上 SSH(端口 22),甚至发邮件的 25/465 端口也被封了。
这其实就是廉价机场的“一刀切”
廉价机场的用户画像非常杂乱。因为门槛低,会有大量做灰产、发垃圾邮件、甚至搞 SSH 爆破的人混入。
对于机场主来说,落地机的 IP 是核心资产。如果一个用户用落地机去爆破别人的服务器,导致 IP 被投诉(Abuse Report)甚至被机房清退,这个损失是巨大的。
廉价机场没有能力(也没钱)去部署复杂的流量审计系统来区分“正常的 SSH 维护”和“恶意的 SSH 爆破”。
所以,最符合 ROI(投资回报率) 的策略就是:宁可错杀一千,不可放过一个。 直接在入口防火墙把 TCP 22 端口 DROP 掉,一劳永逸。
5. 实际体验:SRE 视角的差异点
为了更直观地展示差异,我列了几个典型场景:
即时通讯 (Telegram 图片加载):
- 现象: 廉价机场经常转圈,图片加载慢;专线机场基本秒开。
- 解读: 这不仅仅是带宽问题,更多是 延迟 和 抖动 的锅。TCP 握手慢,加上丢包导致的重传,让加载体验呈指数级下降。
流媒体 (视频拖拽):
- 现象: 廉价机场拖动进度条需要缓冲 3-5 秒;专线机场做到即拖即播。
- 解读: 专线依靠物理隔离的链路彻底避开了公网上的 QoS 策略。
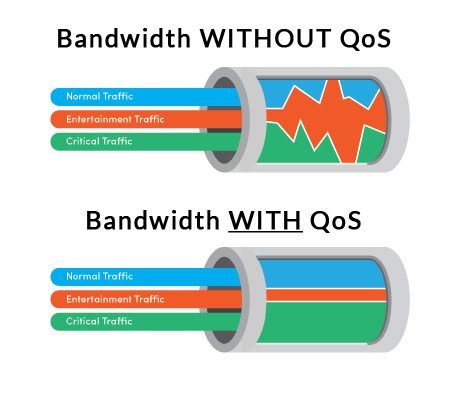
什么是 QoS?
QoS (Quality of Service) 即服务质量。在网络资源有限(如跨境公网出口带宽)时,运营商会根据策略对流量进行优先级排序。
事实上,所有经过公网出口的跨境传输都会受到 QoS 影响。由于出境总带宽是稀缺资源,运营商在晚高峰会优先保障政企专线和基础业务,而普通民用公网流量则会被限速,甚至执行随机丢包 (Packet Loss) 或 人工延迟 (Artificial Latency) 策略。
简单来说:公网跨境本身就是一条拥挤的小路,普通流量在高峰期只能「靠边站」。专线因为走的是物理隔离的内网,完全不参与公网排队,自然没有 QoS 困扰。
高负载 (晚高峰表现):
- 现象: 晚上 8-11 点,廉价机场丢包率飙升,卡顿明显;专线机场稳如老狗。
- 解读: 这是机场冗余的直接体现。拒绝超售带来的拥堵,保证了峰值时刻的可用性。
6. 认清现实:高价机场也是“草台班子”
虽然前面吹了半天专线机场的技术优势,但作为 SRE,必须指出一个残酷的现实:所有机场,本质上都是没有法律保障的“草台班子”。
SLA 的虚幻性 (The Illusion of SLA): AWS 宕机了会赔偿 Service Credit,但机场跑路了只会留下一句 “Sorry”。
- 无论机场官网写得多么天花乱坠(99.99% 可用性、不满意退款),在不可抗力(被抓、被攻击、资金链断裂)面前,这些承诺一文不值。年付永远是高风险投资。
供应链的灰色地带 (Grey Market Supply Chain): 你以为的专线是机场主跟电信签合同拉的?错。
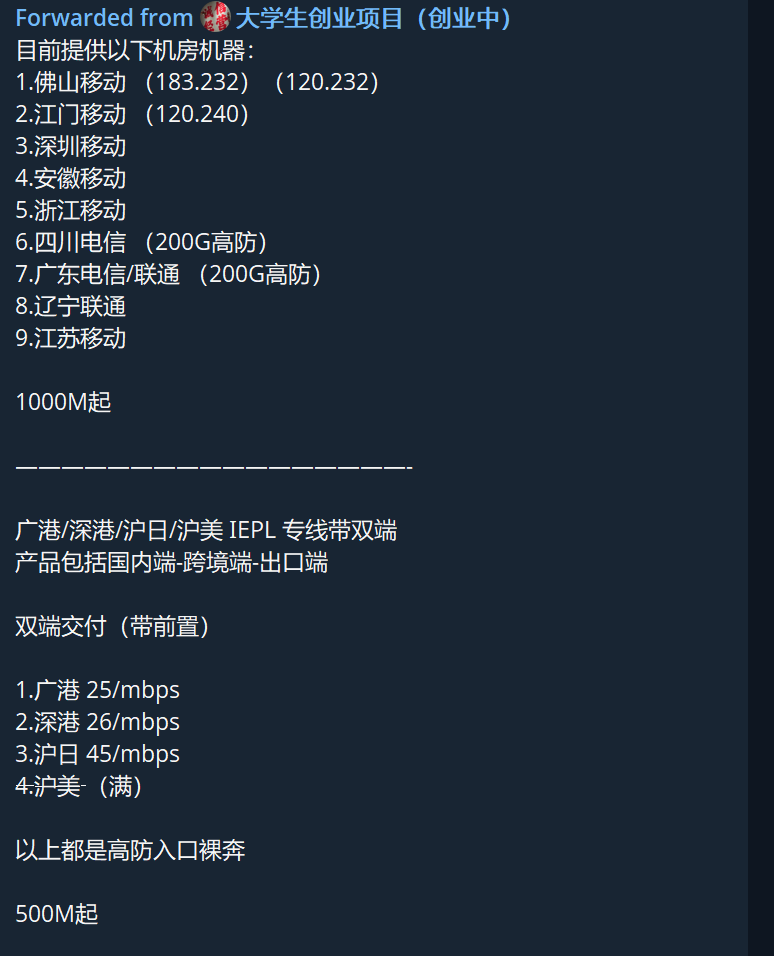
- 正规的 IPLC/IEPL 专线价格极高且需要资质。市面上 99% 的机场专线,其实是从游戏加速器厂商、企业专线分销商那里“偷偷”分租出来的。
- 这就构成了一个极其脆弱的依赖链:
机场 -> 二道贩子 -> 游戏加速商 -> 运营商。 - 一旦上游的游戏加速商被运营商整改,下游几十家机场会瞬间集体断网。这就是为什么有时候你会发现,好几家机场同时挂掉,因为他们用的是同一个上游。
运维团队的“草台性” (Amateur Operations): 不要指望机场有正规的运营团队或 7x24 值班。
- 很多机场主其实是半路出家的学生、业余爱好者,甚至是完全不懂技术的“二道贩子”(只管收钱,技术外包)。机场主都这样了,更不要指望上游的那些专线二道贩子能有多专业。
- 后果: 遇到故障时,他们的反应速度和处理能力完全取决于心情和个人水平。可能一个简单的证书过期问题,都要等机场主睡醒了才能修。
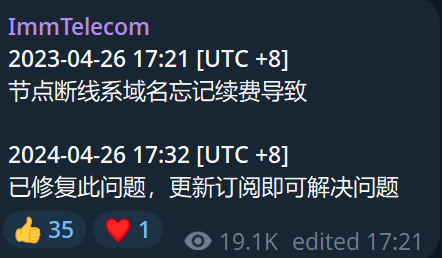
就算是高价机场,也存在有故障的时候。永远不要把鸡蛋放在一个篮子里,多备用一个廉价机场作为 故障转移 才是成熟的策略。
总结:给“实用主义者”的一记反击
回到开头的问题,A 君嘲笑我买贵价机场是“人傻钱多”。
但作为 SRE,我最后想说的是:不要用战术上的勤奋(频繁切换廉价节点),去掩盖战略上的懒惰(忽视基础设施的重要性)。
我的建议依然是建立 分级策略(Tiered Strategy),把钱花在刀刃上:
- Tier 0(生产力环境):Tag 类专线机场
- 场景: SSH 连接、Git Push/Pull、API 调试、查阅技术文档。
- 理由: 这些操作流量极小,但对 延迟抖动 和 连通性 极其敏感。你不想在排查线上故障时,因为梯子断了而无法连接服务器。
- Tier 1(大流量娱乐):一元机场 / 月抛机场
- 场景: YouTube 4K、Netflix、下载 Docker 镜像、Steam 更新。
- 理由: 这些场景对延迟不敏感,只吃带宽。用 5 块钱 1T 的流量跑下载,跑路了也不心疼。
但更重要的是,对于专业人士,时间成本 和 心流体验 才是最昂贵的资产。
如果你的时薪是 100 块,为了省 50 块钱的月费,每个月多花 1 小时去排查网络、重连 SSH、等待文档加载,你其实是亏本的。
好的基础设施应该是“透明”的。 它应该让你忘记它的存在,让你专注于代码和架构,而不是让你时刻意识到“我在翻墙”。
Don’t fight probability with production.
不要用生产环境去挑战概率论。在关键时刻,确定性比什么都重要。
番外篇
此处内容通过各种道听途说得来,不保证真实性
AFFMAN
曾经在机场生态中有一类最特殊的人,他们在各种群中宣传机场,还告诉你必须要走他们的链接来注册
这类人就是传说中的AFFMAN,也算是某种兼职销售,每一单从机场主那里收取提成,并且大力宣扬机场,赚取不菲的佣金
机场主用我之前说到的各大云厂商白嫖账户不断开新机场,招揽更多AFFMAN,实现滚雪球
支付
不知道有没有人好奇过,为什么买机场的时候可以使用微信或者支付宝支付?
其实这就是机场主找了能提供微信或者支付宝收款方式的中间商
通过收取一定的手续费,最后通过USDT等方式再打到机场主的账户
50U的故事
在各种机场面板的群你总能看到说50U的人,其实就是50U帮解决机场技术问题的意思
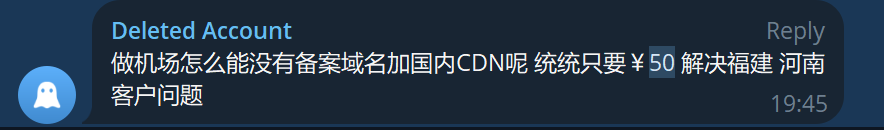
由此也可见机场是多么草台,涉及到用户信息的事情都能让别人来随意操作
攒够钱就跑路
既然说到了各种中间商(U商),就不得不提机场的一大跑路原因:中间商跑路
机场圈永远是个黑暗森林,你不知道对面是谁,你也不知道谁先跑路
上个月你还合作的好好的U商这个月可能就被抓了,你上个月用户支付的钱就这样付诸东流
遇到这样的情况,中小机场主是不可能自掏腰包补上这个窟窿的,常见的措施有:公布一个超级优惠的年付套餐,等到揽够人上车了马上做弃车人,溜之大吉关闭官网服务,等待服务器过期自然死亡
当然,运气好点的,还能被更大的机场看上,完成机场的收购
与GFW的对抗
如果说想在中国大陆访问Google被阻挡是被墙,那在国庆或者某些敏感时期就是反向墙了
在这些时期,GFW会让作为机场入口的国内服务器 IP 被封禁,触发后,此 IP 的国际出方向流量会被丢弃,而入境方向通常正常
在这些年演化成了遇到有这种特征的直接对机器所在机房进行通报,使得机房清退机场相关
更有最下三滥的手段,政府委派外包去购买机场获取机场 IP 进行攻击
也有比较常规的手段,就是对机场官网进行墙,这也是很多机场都有N个域名的原因
未完待续…